
太陽誘電グループ情報セキュリティ方針
太陽誘電グループ(以下、「当社」という)は、当社のミッションおよび経営理念に基づき、顧客や取引先からお預かりした情報資産や当社が保有する情報資産を適正に管理し、情報セキュリティの維持および向上を図ることを重要な経営課題のひとつとして認識し、以下の方針を定め、継続的な情報セキュリティ対策に取り組みます。
- 1. 法令順守
- それぞれの国や地域における法令、規則、契約上の要求事項、およびその他の規範を順守する。
- 2. 事業の成長を支える経営品質の向上
- 情報セキュリティを強化することにより、事業の成長を支える経営品質を向上させ、企業としての社会的価値を高める。
- 3. 情報資産の適正な管理
- 個人情報、顧客情報および営業機密情報を含む重要な情報資産を適正に管理し、全てのステークホルダーの権利および利益を保護する。
- 4. 情報セキュリティ事故への対応
- 情報資産にセキュリティ上の問題が発生した場合は、その原因を迅速に究明し、その被害を最小限に留めるとともに再発防止に努め、事業の継続性を確保する。
- 5. 情報セキュリティの継続的改善
- マネジメントシステムを構築し、情報セキュリティに関わる課題解決に向けた目標の設定、各種対策の実施、有効性の確認、改善活動を行っていくことで、情報セキュリティの継続的改善に努める。
2023年7月1日 制定
情報セキュリティ担当役員
基本的な考え方
太陽誘電は、情報セキュリティを事業継続および中長期的な企業価値の維持・向上に関わる重要な経営課題の一つとして位置づけています。情報セキュリティ方針の下、グローバルな管理体制を構築し、全社的な取り組みを推進しています。
太陽誘電では製造プロセスや技術情報を始めとする各種情報資産、並びに顧客情報を競争優位の源泉となる重要資産と位置付け、リスクに応じた適切な管理・保護を行っています。
特に生産現場におけるサイバーリスクは製品の安定供給や品質に直結することから、生産設備を含むOT領域※において多層的なセキュリティ対策を講じ、製造基盤のレジリエンス強化に取り組んでいます。
-
※OT:Operational Technology(運用技術)。工場などの現場で設備や生産プロセスを監視・制御する領域。
推進体制
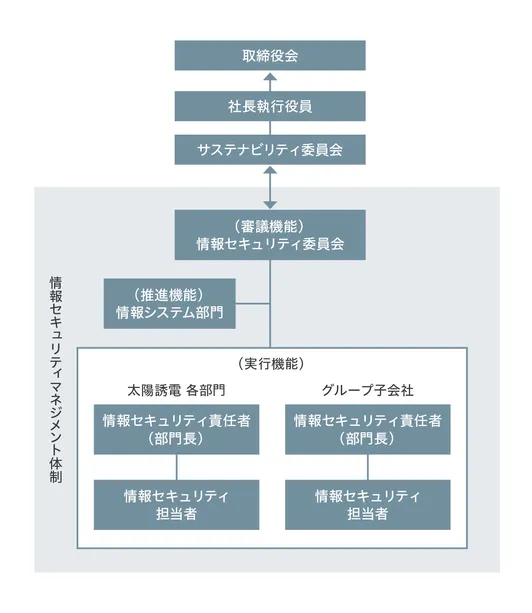
責任者として情報セキュリティ担当役員(CISO)が、全社の情報セキュリティ施策およびインシデント対応を統括しています。
CISOを委員長とする情報セキュリティ委員会を定期的に開催し、情報セキュリティ方針、各種対策の進捗、インシデント対応状況等を審議しています。これらの審議内容および重要事項はサステナビリティ委員会に年2回報告され、経営の意思決定および監督に反映されています。
実務面では、情報システム部門が事務局としてグループ全体の情報セキュリティマネジメントを推進しています。
インシデント発生時の対応
対応チーム(CSIRT)が中心となり、初動対応、影響範囲の把握、封じ込めおよび是正措置を実施します。
状況は速やかにCISOへ報告され、必要に応じて情報セキュリティ委員会での審議を経てサステナビリティ委員会へ報告されます。これにより、現場対応から経営レベルまで一貫した判断・指示が行われる体制を整えています。
リスク管理
情報資産に関するリスクを継続的に評価し、組織的・人的・物理的・技術的対策を組み合わせた多層的な管理を行っています。
情報セキュリティに関わるグループ規定を整備するとともに、入社時教育や全従業員向けの定期教育、役割別教育および不審メール・インシデント対応訓練等を通じて、情報セキュリティリテラシーの向上を図っています。
また、サーバールームや生産工程等の重要エリアにおける入退室管理に加え、マルウェア対策や脆弱性対策、ネットワークセキュリティ対策等の多層防御、アクセス権限管理や暗号化を組み合わせた統合的なセキュリティ対策を実施しています。
情報セキュリティ認証
太陽誘電グループは、お客様の信頼に応える高水準の情報セキュリティを実現すべく、ISO27001およびTISAX認証の取得に向けた取り組みを着実に進めています。
ISO27001認証取得状況
各認証範囲につきましては、以下の認証書(PDF)をご確認ください。
2026年7月時点
| 拠点 | 対応規格 | 認証機関 | 認証番号 | 有効期日 | 認証書 |
|---|---|---|---|---|---|
| 太陽誘電株式会社 本社/高崎グローバルセンター/仙台営業所/群馬営業所/名古屋営業所/大阪営業所/福岡営業所 |
ISO/IEC 27001:2022 +Amd 1:2024 |
Bureau Veritas | JP024295 | 2026/12/19 | |
| TAIYO YUDEN (U.S.A.) INC. | ISO/IEC 27001:2022 | Bureau Veritas | US021564 | 2028/6/10 | |
| 韓国太陽誘電株式会社 | ISO/IEC 27001:2022 | Bureau Veritas | KR005009 | 2028/12/29 | |
| TAIYO YUDEN (SINGAPORE) PTE. LTD. | ISO/IEC 27001:2022 | Bureau Veritas | SG005449 | 2029/2/1 | |
| TAIYO YUDEN (MALAYSIA) SDN. BHD. | ISO/IEC 27001:2022 | Bureau Veritas | SG005449 | 2029/2/1 | |
| TAIYO YUDEN TRADING (THAILAND) CO., LTD. | ISO/IEC 27001:2022 | Bureau Veritas | SG005449 | 2029/2/1 | |
| TAIYO YUDEN EUROPE GmbH | ISO/IEC 27001:2022 | Bureau Veritas | DE016169 | 2029/3/12 |
TISAX認証取得状況
太陽誘電グループの一部拠点では、ドイツ自動車工業会が定めるTISAX(Trusted Information Security Assessment Exchange)認証を取得しています。
TISAXはENX Association※1が管理する登録商標です。
TISAXの結果は、ENXポータル※2より参照することができます。ENXポータルはアカウントをお持ちの方のみがログインでき、TISAXおよびTISAX結果は一般公開を意図したものではありません。
-
※1
-
※2
2026年3月時点
| 拠点 | アセスメントレベル | 審査機関 | スコープID | アセスメントID | 有効期日 |
|---|---|---|---|---|---|
| 太陽誘電株式会社 本社 | AL2 | Ernst & Young | SF78Y6 | AYTAI1-1 | 2029/2/3 |
| 太陽誘電株式会社 玉村工場 | AL2 | Ernst & Young | SRF971 | AYTAI2-1 | 2029/2/3 |